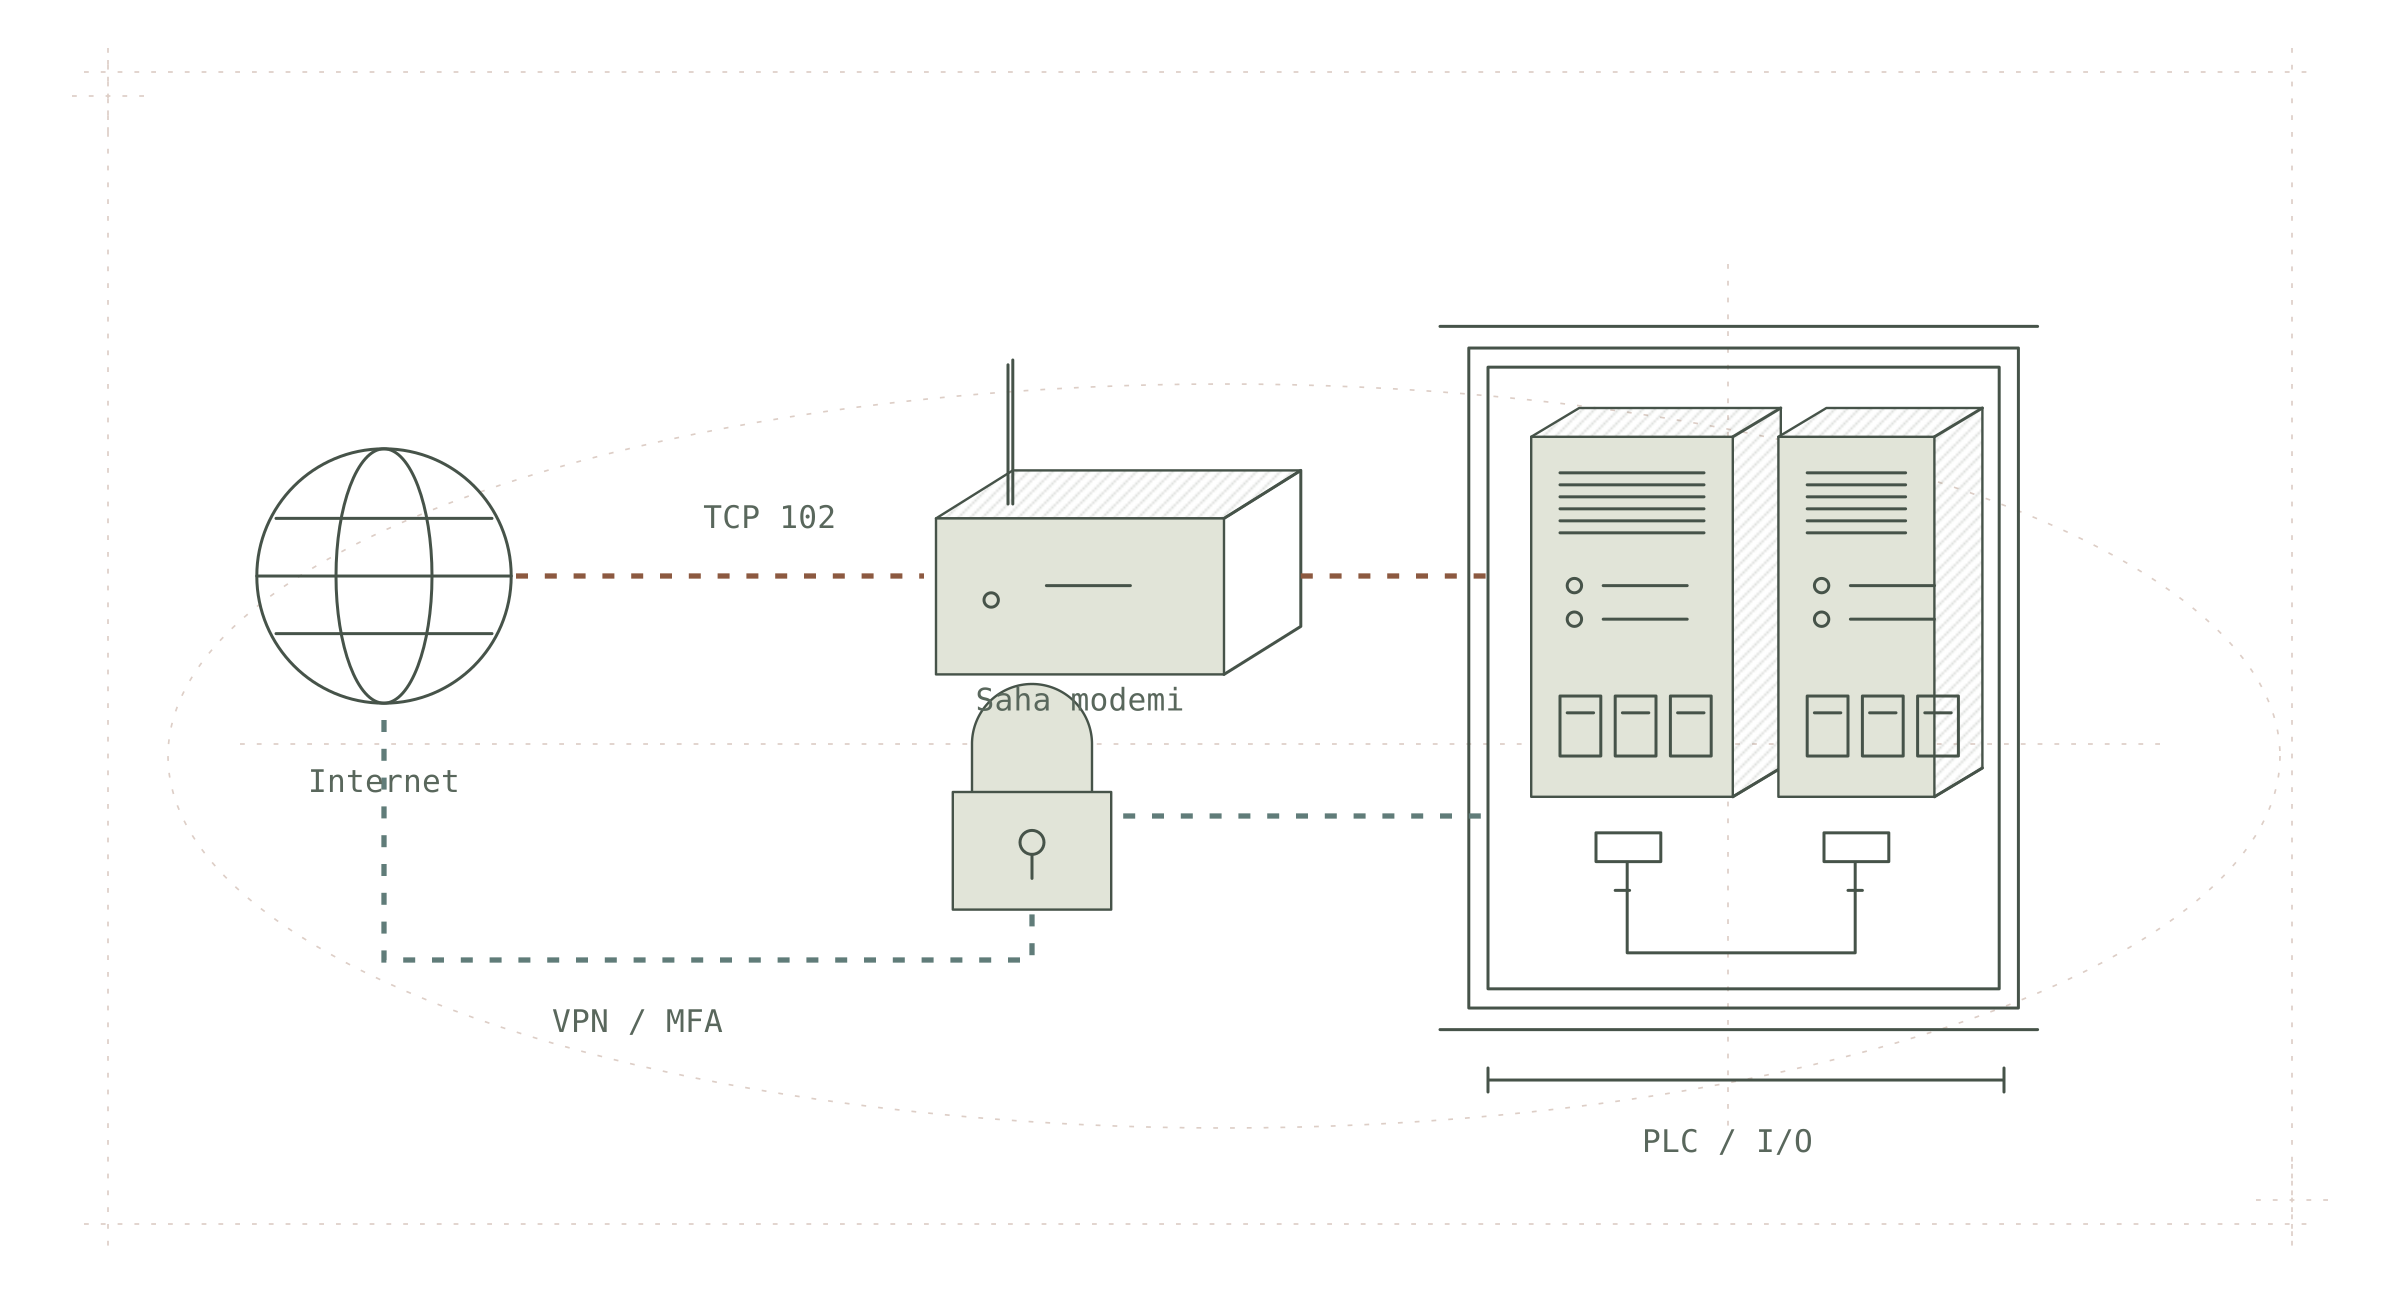
Küçük bir içme suyu tesisi düşünelim. Kuyudan suyu çeken pompayı, depodaki seviyeyi ve klor dozajını bir PLC yönetiyor. Tesiste gece kimse yok; operatör evinden telefonuyla seviyeye bakabiliyor. Herkes bu düzenden memnun.
Aynı PLC'yi dünyanın başka bir yerinden, tesisin adını bile bilmeyen biri de görebiliyorsa? Seviyeyi okuyabiliyor, pompa komutunu yazabiliyorsa?
Bu tesis örneği kurgusal. Kurumların bildirdiği tehdit faaliyeti ise gerçek. 19 Ağustos 2026'da NSA, CISA, FBI, Enerji Bakanlığı ve Çevre Koruma Ajansı birlikte bir uyarı yayımladı: internete açık Siemens S7 serisi PLC'ler aktif olarak aranıyor, okunuyor ve yazma işlemleri için hazırlık yapılıyor. CISA, AA26-231A
PLC’nin internete uzanan erişim yolunu, cihazdaki yetki ayarlarını ve sahada kontrol edilecek noktaları birlikte inceleyelim.
PLC (Programmable Logic Controller), sahadaki sensörleri okuyup motor, vana ve pompa gibi cihazlara komut veren küçük endüstriyel bilgisayardır. İçindeki programı mühendislik yazılımı ile yazarız; Siemens'te bu yazılım TIA Portal'dır. Operatörün baktığı ekran HMI'dır. Bu yazıdaki klasik Siemens iletişim örneği, TCP 102 üzerinden çalışan S7comm protokolüdür. Kullanılan protokol ve erişim modeli CPU ailesine, firmware’e ve mühendislik yazılımının sürümüne göre değişir. Port, bir cihazın hangi kapıdan hangi hizmeti sunduğunu gösteren numaradır. Censys ve ZoomEye gibi servisler bütün interneti düzenli tarayıp hangi adreste hangi portun açık olduğunu listeler; bir çeşit cihaz arama motorudur.
PLC internete nasıl çıkar?
Hiç kimse bir PLC'yi "internete koyalım" diye kurmaz. Buna rağmen tarama servislerinde her yıl yeniden bulunuyorlar. PLC'yi internete çıkaran, çoğu zaman üst üste binen küçük kolaylıklardır.
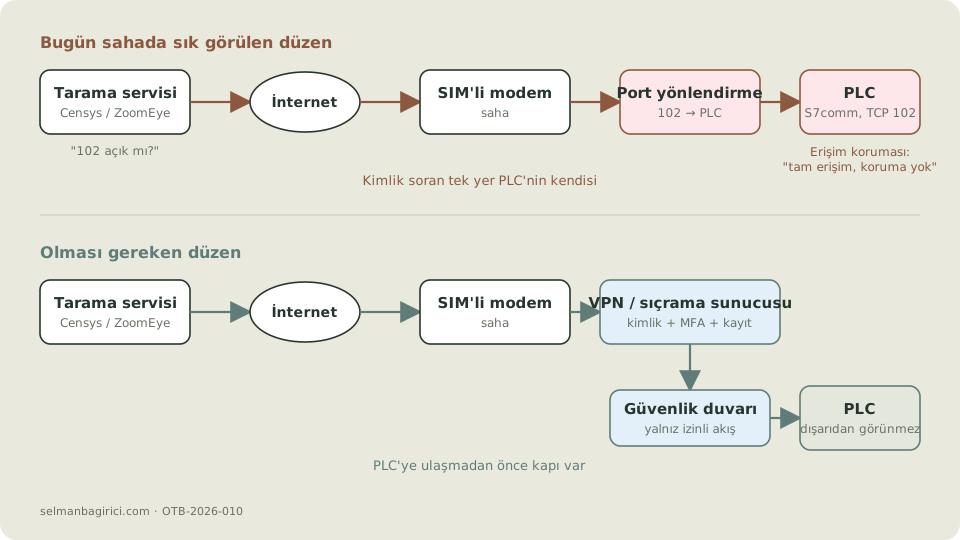
Olası bir düzen şu: uzak bir sahaya SIM'li bir modem konur. Entegratör devreye alma sırasında uzaktan bağlanabilmek için modemde bir port yönlendirmesi açar; dışarıdan gelen 102 numaralı port trafiği doğrudan PLC'ye gitsin. İş biter, entegratör gider, yönlendirme kalır. Bir yıl sonra sahaya bakan kişi değişir; modemin arkasında ne olduğunu kimse hatırlamaz.
İngiltere'nin ulusal siber güvenlik merkezi NCSC, Ağustos 2026'da tam da bunu söyledi: OT'nin internetten erişilemez olduğunu kontrol etmeden varsaymayın; istenmeyen açıklık "yanlış yapılandırma, eski bağlantılar veya yönetilmeyen varlıklar" yoluyla ortaya çıkar. NCSC, 27 Ağustos 2026
Ayrıntıları büyüt
Şemadaki kırmızı yolda kimlik doğrulaması yapan tek yer PLC'nin kendisidir. Mavi yolda ise PLC'ye ulaşmadan önce bir kapı vardır; o kapı kimlik sorar, kayıt tutar ve gerekirse çok faktörlü doğrulama ister. ABD kurumlarının Nisan 2026 uyarısı bunu açıkça söylüyor: PLC'nin kendisi çok faktörlü doğrulamayı desteklemese bile, önündeki VPN veya ağ geçidi bunu sağlayabilir. CISA, AA26-097A
Ağustos uyarısındaki saldırganlar o kapının olmadığı sahaları arıyor. Yöntemleri basit: Censys ve ZoomEye'da 102 numaralı portu açık Siemens cihazlarını listelemek. Uyarıda adı geçen modeller S7-200, S7-300, S7-400, S7-1200 ve S7-1500 serilerinin tamamı. CISA, AA26-231A
Parola yoksa ne mümkün olur?
PLC'nin internetten görünmesi ile PLC'ye komut yazılabilmesi aynı şey değil. Arada cihazın erişim koruması var.
Siemens S7-1500 CPU'larında dört yetki seviyesi bulunur. Üreticinin kılavuzu "HMI erişimi" seviyesini şöyle açıklıyor: yalnız HMI tipi erişim ve tanı verisine parola istenmeden ulaşılabilir; blok ya da donanım yapılandırmasını CPU'ya yüklemek bu seviyede engellenir. Siemens, S7-1500R/H sistem kılavuzu, erişim koruması
Sorun şu: bu seviyeleri birisinin seçmesi gerekir. Devreye alma sırasında en pratik ayar "tam erişim, koruma yok"tur; çünkü entegratör program yüklerken parola girmekle uğraşmak istemez. Ağustos uyarısının dayandığı zemin de bu: saldırganlar "varsayılan ya da eksik kimlik doğrulama" ile karşılaştıklarında S7comm üzerinden veri bloklarını okuyabiliyor. Uyarı yeni bir açık tanımlamıyor; bilinen açıkları, zayıf parolaları ve gereksiz internet erişimini kullanan bir faaliyeti anlatıyor. CISA, AA26-231A
Eski modellerde durum daha zayıf. S7-300 ve S7-400 serisinde koruma mekanizması daha sınırlıdır; bu cihazların büyük bölümü de uzun yıllardır sahada. Model, firmware ve seçilen koruma seviyesi değişince mümkün olan işlem de değişir; bu yüzden "S7 PLC'ler güvensizdir" demek doğru değil, "ağdan ulaşılabilen bir S7 PLC’de okuma ve yazma imkânı model, firmware ve erişim ayarlarına bağlıdır" demek daha doğru.
Yeni nesil yapılandırmaları ayrıca kontrol etmek gerekir: TIA Portal V19 ve S7-1500 firmware 3.1 ile UMAC kullanıcı ve rol temelli bir erişim modeli sunar; eski erişim seviyeleriyle aynı varsayımları kullanamayız. Siemens, UMAC / TIA Portal V19
Peki pakete bakınca ne görürüz?
S7comm bağlantısının paket yapısına bakalım. COTP bağlantı isteğini ve ardından gelen S7 Setup Communication mesajını TShark ile çözümledim.
Bağlantı iki adımda kuruluyor: önce COTP bağlantı isteği, sonra S7'nin "Setup communication" adımı. İkinci çerçevenin çözümü aynen şöyle:
S7 Communication
    Header: (Job)
        Protocol Id: 0x32
        ROSCTR: Job (1)
    Parameter: (Setup communication)
        Function: Setup communication (0xf0)
        Max AmQ (parallel jobs with ack) calling: 1
        Max AmQ (parallel jobs with ack) called: 1
        PDU length: 480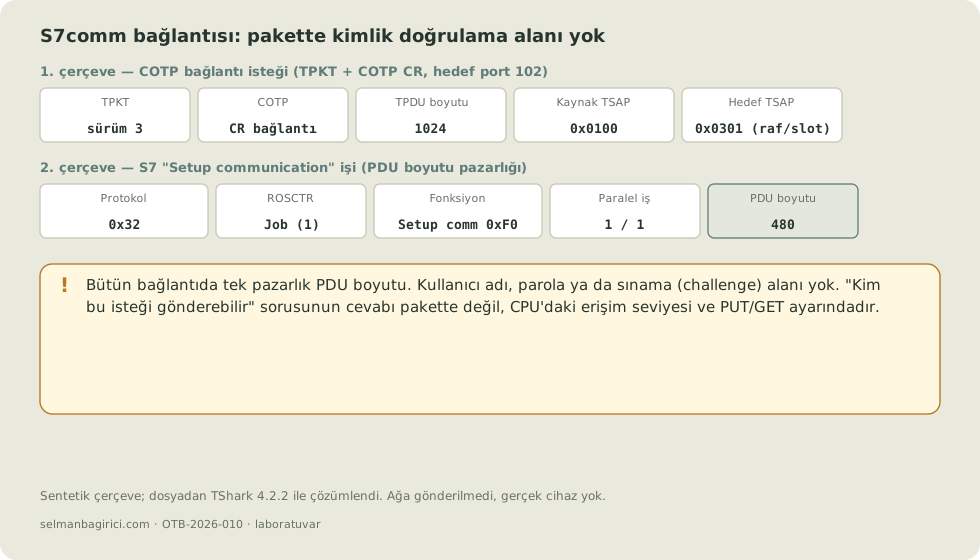
Ayrıntıları büyüt
Asıl dikkat çeken, pakette olmayan şey. Bütün bu konuşmada taraflar PDU boyutu ve paralel iş sayısı gibi iletişim parametreleri üzerinde anlaşıyor; bu örnekte PDU boyutu 480 bayt. Kullanıcı adı yok, parola yok, sınama-yanıt yok. Yani "bu isteği göndermeye yetkin misin?" sorusunun cevabı paketin içinde taşınmıyor. O cevap, bir önceki bölümde konuştuğumuz CPU'daki erişim seviyesinde ve PUT/GET ayarında duruyor. "Görünür olmak, yazabilmek değildir" dediğimiz ayrım, paket düzeyinde tam olarak budur: ağ seni cihaza ulaştırır, yetkiyi ise cihazın kendi yapılandırması verir.
Bu örneği kendiniz üretmek isterseniz çerçeveler scapy ile oluşturulup TShark 4.2.2 ile dosyadan çözümlendi; gerçek bir cihaza bağlanmaya gerek yok.
Okumak zararsız mı?
Okuma erişimi, sonraki işlemler için tesis hakkında bilgi sağlayabilir.
Ağustos uyarısı saldırganların okuma erişimini "hedef sektör ve tesislerde kalıcı keşif" için kullandığını, belirli PLC modellerine karşı sömürü tekniklerini test ettiğini ve okumayı olası yazma işlemlerine hazırlık olarak kullandığını değerlendiriyor. Okunan veri bloklarından tesisin ne yaptığı, hangi değerlerin kritik olduğu ve hangi değişkenin neyi tetiklediği anlaşılır. CISA, AA26-231A
Yazma başladığında neler olduğunu ise Nisan uyarısı anlatıyor. İran bağlantılı aktörlerin ABD'deki su, enerji ve yerel yönetim tesislerindeki PLC'lere ulaşıp üretici yazılımıyla proje dosyalarını dışarı aldığı, mantığı değiştirdiği ya da sildiği yazıyor. Bir vakada eklenen mantık "kritik kapatma ve alarm mantığını devre dışı bırakmış; sistemler operatörlere haber verilmeden güvensiz koşullara girebilmiş". HMI ekranındaki veriler de değiştirilmiş. Bazı vakalarda operasyonel kesinti ve mali kayıp olmuş. CISA, AA26-097A
Buradaki en önemli ayrıntı alarm mantığının kapatılması. Bir pompayı durdurmak gürültülü bir saldırıdır; operatör fark eder, elle devreye alır. Alarmı susturup seviye sınırını kaydırmak sessizdir; operatör ekranda normal değer görür, depo taşar ya da boşalır.
Yapay zekâ ne değiştirdi?
Ağustos uyarısında daha önce görmediğimiz bir cümle var: saldırganlar "meşru OT izleme araçlarını taklit eden yapay zekâ ile üretilmiş Python betikleri" kullanıyor. Betikler açık kaynaklı snap7 kütüphanesine dayanıyor. CISA, AA26-231A
snap7, S7comm ile konuşmak için yıllardır kullanılan meşru bir kütüphane. Bakım mühendisleri, veri toplama projeleri ve hobi amaçlı kullanıcılar bununla PLC'den değer okur. Yani araç yeni değil. Yeni olan, S7comm'u hiç bilmeyen birinin "şu adresteki PLC'den veri bloklarını oku" diyerek çalışan bir betik elde edebilmesi. Klasik PUT/GET iletişimini kullanan S7-1200/1500 örneklerinde bu tür bir okuma için CPU'da "uzak ortaktan PUT/GET iletişimine izin ver" seçeneğinin de açık olması gerekir; devreye almada HMI ya da veri toplama için açılan bu izin genellikle açık kalır.
Dragos'un Eylül 2026'daki yazısı buna somut bir örnek veriyor. Bir devlet kurumundaki ihlale müdahale ederken, OT bilgisi ve niyeti olmayan bir saldırganın yapay zekâ modeline sorduğunu görmüşler. Model, ele geçirilen sistemin bir su idaresine inen arayüz olduğunu fark etmiş; kullanılan üreticileri, varsayılan yapılandırmaları ve varsayılan parolaları sorulmadan sunmuş. Aynı yazı dengeli bir not da düşüyor: bugün gördükleri hiçbir şey, yapay zekânın tek başına santral kapatacağı fikrini desteklemiyor. Değişen şey, sıradan IT saldırganının OT'ye yönlendirilmesi ve bu yüzden olay sıklığının artması. Dragos, 10 Eylül 2026
Savunmayı protokolün az bilinmesine dayandıramayız. Erişim sınırı ve cihazdaki yetki ayarları yine gerekli.
Sahada neye bakarız?
İlk kontroller, mevcut erişim yollarını ve cihaz ayarlarını doğrulamakla başlıyor. İki uyarının da önerdiği adımlar temel şeyler. Aşağıdaki tablo, bir sahayı gezerken sorulacak soruları sıralıyor.
| Soru | Neden önemli? | Kaynak |
|---|---|---|
| Hangi PLC'lerimiz var, hangi firmware'de, hangi ağdan erişiliyor? | Envanter olmadan "internete açık mı" sorusu cevaplanamaz. | AA26-231A, NCSC |
| Sahadaki modemde dışarıdan içeriye port yönlendirmesi var mı, SIM'in genel IP'si var mı? | Kimsenin hatırlamadığı yönlendirme, genel IP'li bir hatta PLC'yi doğrudan internete çıkarır. | AA26-097A |
| PLC'nin erişim koruması hangi seviyede, parola değiştirildi mi? | "Tam erişim, koruma yok" ayarı okuma ve yazmaya izin verir. | Siemens kılavuzu |
| PUT/GET uzaktan erişim izni açık mı? | S7-1200/1500'de bu izin kapalıysa snap7 türü araçlar veri bloklarına ulaşamaz; devreye almada çoğu zaman açılıp öyle kalır. | Siemens kılavuzu |
| Mod anahtarı yüklemeyi engelleyen cihazlarda (ör. ControlLogix) anahtar RUN konumunda mı? | Bu ürünlerde RUN konumu uzaktan program değişikliğini engeller; önce mevcut projeyi doğrulamak gerekir. S7-1200/1500'de anahtar yüklemeyi engellemez, orada koruma erişim seviyesidir. | AA26-097A |
| Proje dosyalarının doğrulanmış, çevrimdışı yedeği var mı? | Mantık değiştirilmişse temiz yedek olmadan geri dönüş yok. | AA26-097A |
| Uzaktan erişim VPN ya da ağ geçidi üzerinden mi, çok faktörlü mü? | PLC MFA desteklemese bile önündeki kapı destekleyebilir. | AA26-097A |
| Dışarıdan 102 numaralı porta gelen bağlantı deneniyor mu, bunu görebiliyor muyuz? | Keşif aşaması sessizdir; kayıt yoksa fark edilmez. | AA26-231A |
Mod anahtarı konusunda bir uyarı: yüklemeyi engelleyen ürünlerde anahtarı RUN'a almak o anki projeyi kilitler. Nisan uyarısı "mod değiştirmeden önce proje dosyalarını gözden geçirip doğrulayın" diyor. Yani saldırgan mantığı zaten değiştirmişse, RUN'a almak o değişikliği de kilitler. CISA, AA26-097A
Bu kontroller uzun süredir biliniyor. NIST'in OT güvenlik rehberi yıllardır kontrol sistemlerinin internetten erişilemez olmasını ve ağ sınırlarının gerçek iş akışına göre kurulmasını söylüyor. NIST SP 800-82 Rev. 3, §5.2 Uygulanmamasının asıl sebebi sahadaki "çalışıyor, dokunma" refleksi, değişen personel ve kimsenin sahiplenmediği modemler.
Bir sonraki adım
Bu yazıyı okuduktan sonra merak edip Censys ya da ZoomEye'da "açık PLC bulayım" demeyin. Başkasının cihazına bağlanmak, sadece okumak için bile olsa, suçtur ve bir su tesisinde beklenmedik sonuç doğurabilir. Merak ediyorsanız bir laboratuvar PLC'si ya da simülatörle S7comm'un nasıl çalıştığını, erişim seviyelerinin ne değiştirdiğini kendi masanızda deneyin.
Sorumluluğunuzda bir saha varsa, bugün sorulacak tek soru şu:
Sahadaki modemin arkasında, kimsenin hatırlamadığı bir port yönlendirmesi var mı?