Dragos'un Eylül 2026'daki yazısında küçük ama çarpıcı bir sahne var. Bir devlet kurumundaki ihlale müdahale ederken, OT bilgisi ve niyeti olmayan bir saldırganın yapay zekâ modeline danıştığını görüyorlar. Model, ele geçirilen sistemin bir su idaresine inen arayüz olduğunu fark ediyor; sonra kullanılan üreticileri, varsayılan yapılandırmaları ve varsayılan parolaları sorulmadan sıralıyor. Dragos, 10 Eylül 2026
Saldırganın sahayı tanımak için harcayacağı çaba azalıyor. Bu bilgi onu bir anda saha uzmanı yapmıyor; ancak daha önce ilgilenmediği bir OT ağına yöneltebiliyor. Savunmada neyi değiştirmemiz gerektiğine buradan bakmak gerekir.
Bu yazıda iki kaynağı birleştiriyorum: Dragos'un yapay zekânın tehdidi nasıl değiştirdiğine dair gözlemleri ve SANS'ın yıllardır bilinen beş kritik kontrolü. Benim çıkardığım sonuç şu: yapay zekâ saldırganı hızlandırıyor, ama savunmanın temelini değiştirmiyor.
OT (Operasyonel Teknoloji), bir tesiste fiziksel süreci yöneten sistemlerdir: PLC'ler, SCADA, kontrolörler. Bir OT saldırısını anlamak için ICS Siber Öldürme Zinciri (SANS) iki aşamayı ayırır: birinci aşama keşif ve ağa sızma; ikinci aşama cihazı gerçekten ele geçirip fiziksel süreci değiştirmek. Beş Kritik Kontrol, SANS eğitmenleri Robert M. Lee ve Tim Conway'in gerçek saldırı incelemelerinden çıkardığı, OT için önceliklendirilmiş beş savunma önlemidir. Vurgu "önleme" değil aktif savunma: yalnız duvar örmek değil, görmek, fark etmek ve müdahale edebilmek.
Yapay zekâ neyi değiştiriyor?
Dragos üç etkiye dikkat çekiyor: OT’ye yönelen saldırgan sayısı, keşif ve açık araştırmasının hızı, olay sıklığı.
Dragos'un yazısı dengeli bir not düşüyor: bugün gördükleri hiçbir şey, yapay zekânın tek başına uzanıp bir santrali ya da su sistemini çökerteceği fikrini desteklemiyor. Bu gözlem, yapay zekânın her ortamda nasıl kullanılabileceğine dair genel bir hüküm vermiyor. Değişen şey, saldırganın eşiği ve hızı. Dragos, 10 Eylül 2026
Somut olarak:
- Eşik düşüyor. Giriş sahnesindeki gibi, OT'yi hiç bilmeyen sıradan bir IT saldırganı, yapay zekâyla üreticiyi, varsayılan ayarları ve parolayı öğrenip OT'ye yönlendiriliyor. Daha önce küçük bir uzman grubun işi olan şey, çok daha geniş bir kitleye açılıyor.
- Hız artıyor. Dragos, yapay zekâ destekli açık aramanın büyük üreticilerde "düzinelerce güçlü sıfırıncı gün" bulduğunu; bir açığı işleyen sömürü yazma süresinin 24-48 saatten dakikalara inebileceğini söylüyor.
- Sıklık artıyor. Eşik düştüğü için Dragos daha fazla olay bekliyor.
Yine de bunların hiçbiri yeni bir saldırı *türü* değil. Aynı keşif, aynı yanal hareket, aynı varsayılan parola. Yalnız daha hızlı ve daha çok kişinin elinde. Bu ayrım, savunmanın neden değişmediğini gösteriyor.
Dragos'un kırmızı takımı daha ileri bir sahne de gösteriyor: OT bağlamı verilen bir model, bir otomasyon ortamını pasif olarak haritalayabiliyor, kullanılan üreticiyi ve sistemi tanıyıp uygun sömürüyü seçebiliyor. Bu yetenek bugünkü kamuya açık modellerde yok; ama muhtemelen gelecek. Bu gösterimde model çevre sınırını geçiyor, sonra ortamı pasif olarak haritalıyor. Dolayısıyla yalnız internetten görünürlüğü kapatmak yeterli bir sonuç değil; erişim sınırları, izleme ve müdahale birlikte ele alınmalı.
Değişmeyen şey: beş kontrol
Saldırgan hızlanınca savunmayı da baştan yazmak gerekir sanılır. Oysa SANS'ın beş kritik kontrolü, tam da bu tür saldırıların gerçek incelemesinden doğdu ve yukarıdaki tehditlere birlikte karşılık veriyor. Dragos / SANS, Beş Kritik Kontrol
- ICS olay müdahale planı. OT'ye özgü, güvenlik ve operasyonel sürekliliği gözeten bir plan.
- Savunulabilir mimari. Kurumsal IT ile endüstriyel sistemler arasında DMZ ve bölümleme.
- Ağ görünürlüğü ve izleme. OT protokollerini pasif izleyip varlıkları ve trafiği görmek.
- Güvenli uzaktan erişim. Tedarikçi ve uzak bağlantıları denetlemek, güçlü doğrulama.
- Riske dayalı açık yönetimi. Yamaları CVSS puanına göre değil, operasyonel etkiye göre önceliklendirmek.
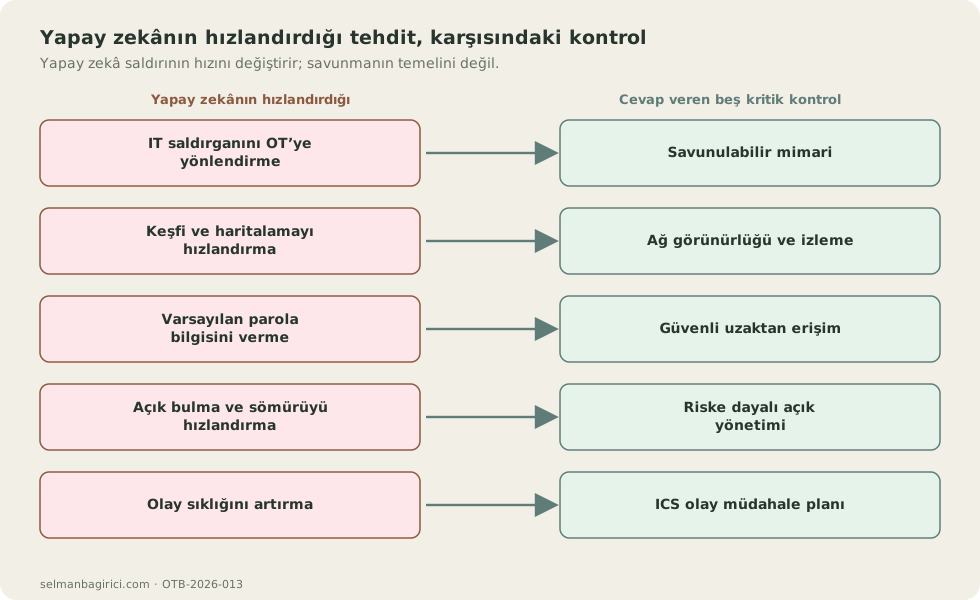
Bu beş madde yeni değil; yapay zekâ tartışmasından yıllar önce yazıldı. Aşağıdaki eşleştirme, her tehdide karşı nereden başlayabileceğimizi gösteriyor. Kontroller birlikte çalışır; tek bir kontrol tek bir tehdidi bütünüyle çözmez.
Ayrıntıları büyüt
Her tehdidi karşılayan kontrol
Giriş sahnesine geri dönelim. Yapay zekâ saldırgana su idaresinin üreticisini ve varsayılan parolasını verdi. Peki bu bilgi işe yarasın diye neyin açık olması gerekiyordu? Kurumsal ağdan OT'ye doğrudan bir yol, dışarıdan ulaşılabilen bir yönetim arayüzü, değiştirilmemiş bir varsayılan parola. Bunların her biri bir kontrolün kapattığı şey.
| Yapay zekânın hızlandırdığı şey | Cevap veren kontrol |
|---|---|
| IT saldırganını OT'ye yönlendirmesi, IT'den OT'ye geçiş yolunu önermesi | Savunulabilir mimari: DMZ, bölümleme ve doğrulanmış erişim kuralları IT’den OT’ye geçişi sınırlar. |
| Keşfi ve ortamı haritalamayı hızlandırması | Ağ görünürlüğü: izlenen ağ kesimlerinde alışılmadık tarama ve bağlantılar tespit edilebilir; kapsam ve algılama kuralları belirleyicidir. |
| Üretici ve varsayılan parola bilgisini sunması | Güvenli uzaktan erişim: varsayılan parola değişmişse ve erişim denetimliyse bilgi tek başına yetmez. |
| Açık bulmayı ve sömürüyü hızlandırması | Riske dayalı açık yönetimi: operasyonel etkiye göre önceliklendirme, açık selinde neyin önce kapanacağını söyler. |
| Olay sıklığını artırması | ICS olay müdahale planı: hazır ve prova edilmiş plan, bir olayda kimin ne yapacağını belirler. |
Bu örnekte bilginin operasyonel etkiye dönüşmesi için erişim ve yetki koşullarının da oluşması gerekir. Değiştirilmiş bir parola, bölümlenmiş bir ağ ve izlenen bir OT karşısında, saldırganın "ne yapacağını bilmesi" tek başına kapıyı açmaz.
Sırayla, hepsini birden değil
Beş kontrolü aynı anda kurmak zorunda değilsiniz; bu da onların güçlü yanı. Dragos, kontrollerin önceliklendirilebilir olduğunu, kurumun risk profiline göre sıralanabileceğini söylüyor. Genelde birinci kontrolle, olay müdahale planıyla başlanır; riski yüksek bir tesis ise görünürlük için üçüncü kontrolle başlayabilir. Küçük ve olgunlaşmamış bir ekip bile bu yoldan ilerleyebilir. Dragos / SANS, Beş Kritik Kontrol
Yapay zekâ çağında bu önceliklendirme daha da değerli. Çünkü yapay zekânın ilk hızlandırdığı şey keşif; ona ilk cevap veren de görünürlük. Sahanızda neyin konuştuğunu göremiyorsanız, saldırganın yapay zekâyla ne kadar hızlı öğrendiği zaten ikincil bir sorudur.
Sorumuz
Bu beş kontrolün tesisinizde ne durumda olduğunu bilmek, yeni bir araç seçmeden önce işe yarayan bir başlangıç. Benim sahada soracağım soru şu:
Bu beş kontrolden hangisi sizin tesisinizde en zayıf; ve yapay zekâ bir saldırganı oraya yönlendirse ne olur?