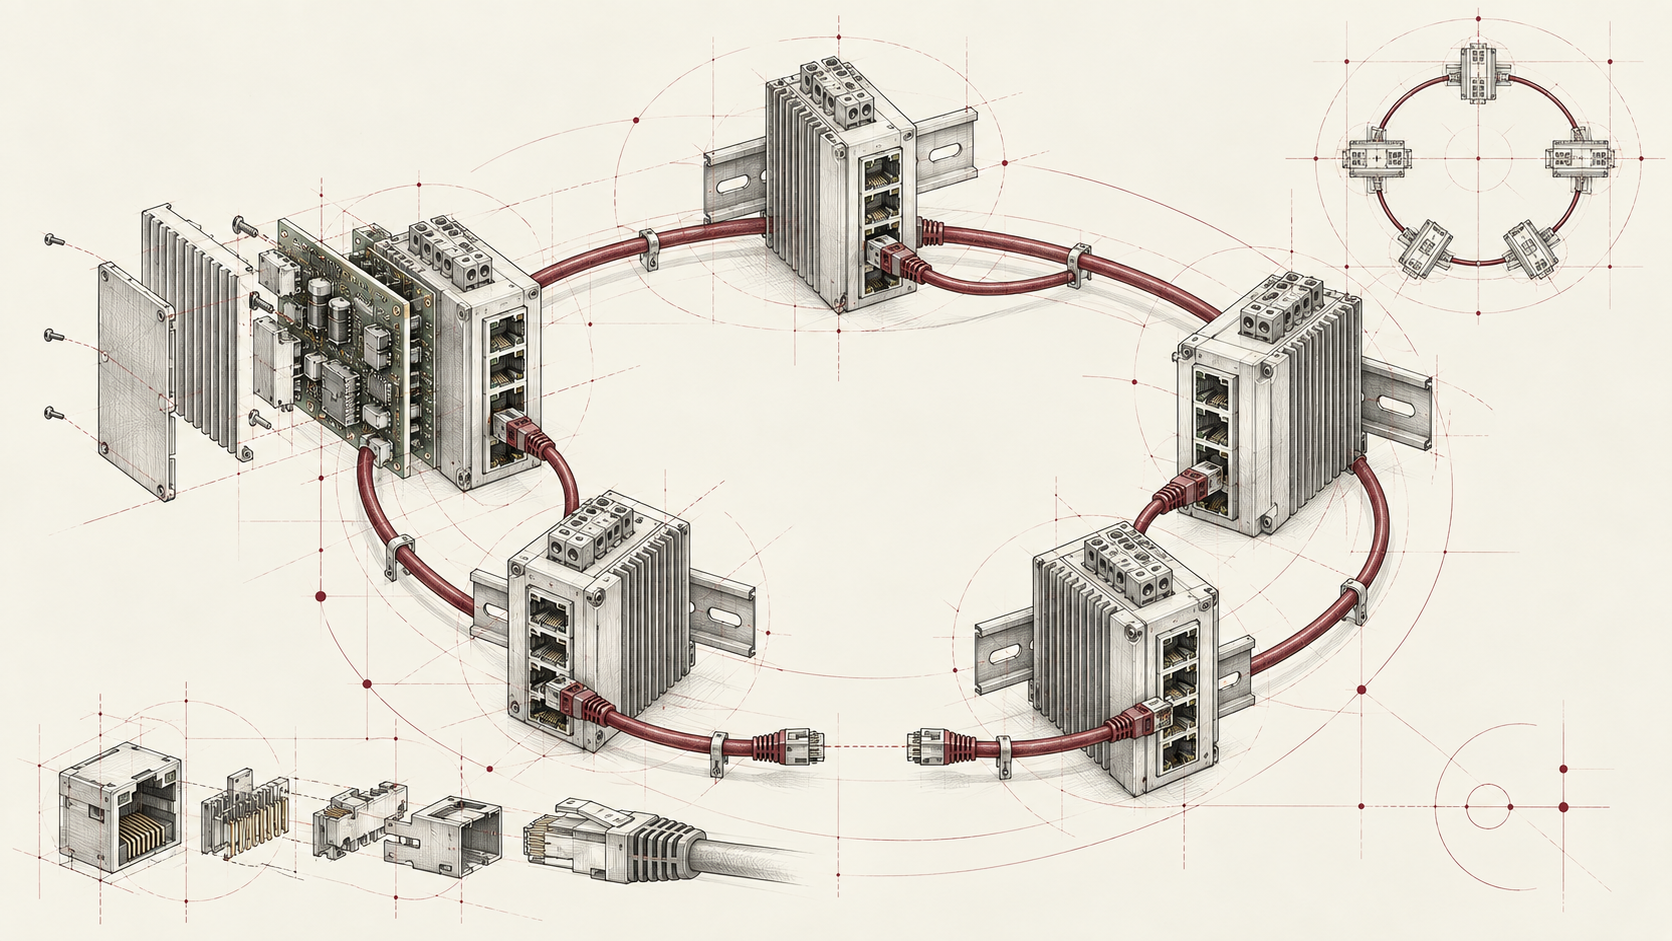
Bir Ethernet kablosu koptu. Şimdi ne olacak?
Ofis ağında cevap çoğu zaman “kısa bir kesinti olur, ağ yeni yolu bulur” olabilir. Fakat aynı ağ, bir trafo merkezinde koruma veya kontrol bilgisini taşıyorsa birkaç paketlik kayıp bile ayrıca değerlendirilmelidir. Tam bu noktada dört kısaltma karşımıza çıkar: RSTP, MRP, HSR ve PRP.
İsimleri birbirine benzese de aynı problemi aynı biçimde çözmezler. RSTP ve MRP, arızayı gördükten sonra iletişim yolunu yeniden düzenler. HSR ve PRP ise yedek kopyayı arıza oluşmadan önce yola çıkarmaya dayanır.
Kesintisiz haberleşme tasarımındaki bu farkı trafo merkezi örneği üzerinden inceleyelim; iletişim kesintisinin fiziksel sonuçları burada daha görünür hâle gelir.
Dört mekanizmanın çalışma biçimi
- RSTP: Döngüsüz bir aktif yol kurar; arızada port rollerini değiştirerek ağı yeniden yakınsatır.
- MRP: Endüstriyel Ethernet halkasını yönetir; arızada halkayı alternatif yol üzerinden yeniden düzenler.
- HSR: Aynı çerçeveyi yaygın halka modelinde iki yöne birden gönderir.
- PRP: Aynı çerçeveyi iki ayrı Ethernet ağına birden gönderir.
İlk iki yöntemde anahtar kelime toparlanmadır. Son ikisinde ise ikinci kopya zaten yoldadır.
Bekleyen yol arızadan sonra açılır.
Yönetilen halka arızadan sonra yeniden düzenlenir.
Aynı çerçeve halkanın iki yönüne önceden gönderilir.
Aynı çerçeve iki ayrı LAN’a önceden gönderilir.
Kavramsal karşılaştırma · Ölçülmüş toparlanma süresi göstermez.
Levhayı indir · SVG ↗
RSTP: yolu açık tutmak için bazı yolları bekletmek
Anlatım modeli · Animasyon süresi gerçek ağ gecikmesi değildir.
Ethernet switch’lerini gelişigüzel halkalarla birbirine bağlarsak çerçeveler ağ içinde dönüp çoğalabilir. Rapid Spanning Tree Protocol, köprülenmiş ağda döngüsüz bir aktif topoloji kurar. Bunu yaparken bazı portlar trafiği iletir, alternatif olabilecek bazı portlar ise bekler.
Bunu bir binadaki koridorlar gibi düşünebiliriz. Her kapıyı aynı anda açık bırakırsak insanlar daire çizerek dolaşabilir. RSTP hangi kapıların kullanılacağını belirler. Aktif koridorlardan biri kapanırsa bekleyen yolun rolü değişir ve ağ yeniden düzenlenir.
RSTP hızlı yeniden yapılandırma için tasarlanmıştır, fakat yine de arıza sonrası yeniden yapılandırma yaklaşımıdır. Gerçek kesinti süresi topolojiye, bağlantı arızasının nasıl algılandığına, port ve köprü rollerine, yapılandırmaya ve eski STP cihazlarıyla birlikte çalışma durumuna bağlıdır. Bu nedenle yalnız “RSTP var” diyerek belirli bir süre garanti edemeyiz.
RSTP genel amaçlı köprülenmiş ağlar içindir. Halka ile sınırlı değildir; farklı fiziksel topolojilerde döngüsüz bir aktif yapı oluşturabilir.
MRP: endüstriyel halka için kontrollü toparlanma
Anlatım modeli · Animasyon süresi gerçek ağ gecikmesi değildir.
Media Redundancy Protocol, IEC 62439-2’de tanımlanan halka tabanlı bir toparlanma protokolüdür. Halka, bir media redundancy manager tarafından gözetilir. Tek bir bağlantı veya switch arızası algılandığında iletişim diğer yönden devam edecek biçimde halka yeniden düzenlenir.
RSTP ile MRP bu açıdan aynı ailede düşünülebilir: İkisi de arızadan sonra topolojide değişiklik yapar. Fakat MRP, endüstriyel Ethernet halkası ve tek arızaya deterministik tepki hedefi için daha özel bir model sunar. RSTP ise daha genel bir köprüleme çözümüdür.
Bu ayrım “hangisi daha iyi?” sorusundan daha yararlıdır. Tasarımınız bir halka mı, daha genel bir örgülü ağ mı? Hedeflenen toparlanma süresi nedir? Kullanılacak switch’ler aynı MRP profilini gerçekten destekliyor mu? Cevap protokolün isminden değil bu koşullardan çıkar.
HSR: iki yönü de en baştan kullanmak
Anlatım modeli · Animasyon süresi gerçek ağ gecikmesi değildir.
High-availability Seamless Redundancy, IEC 62439-3 kapsamındadır. Yaygın halka modelinde bir HSR düğümü aynı çerçeveyi iki portundan, halkanın iki yönüne yollar. Hedefe önce ulaşan geçerli kopya üst katmana teslim edilir; sonra gelen eş kopya elenir.
Bir bağlantı koptuğunda “şimdi hangi yolu açalım?” diye beklenmez. İkinci kopya zaten diğer yönden ilerlemektedir. IEC 62439-3 bu davranışı sıfır toparlanma süreli kesintisiz geçiş olarak tanımlar.
Sıfır toparlanma süresi, sıfır uçtan uca gecikme demek değildir. Çerçeve hâlâ cihazlardan geçer, kuyruklanabilir ve uygulama tarafından işlenir. Söylenen şey, tek ağ elemanı arızasında yeni bir yolun kurulmasını beklememesidir.
HSR halkası yalnız switch’lerden oluşmaz. HSR destekleyen röle, RTU veya başka bir IED transit düğüm olabilir. Buna karşılık halkanın içindeki transit düğümlerin gerekli HSR işlevlerini uygulaması gerekir. Standart ayrıca iki portlu düğümlerin halkası dışında çok portlu düğümlerle örgülü ağları da kapsar; burada anlaşılması en kolay olan halka modelini kullanıyoruz.
PRP: aynı mesajı iki ayrı ağa emanet etmek
Anlatım modeli · Animasyon süresi gerçek ağ gecikmesi değildir.
Parallel Redundancy Protocol de IEC 62439-3 kapsamındadır. PRP düğümü aynı bilgiyi LAN A ve LAN B olarak ele alınan iki ayrı Ethernet ağına eş zamanlı yollar. Alıcı önce gelen geçerli kopyayı kullanır, diğerini yinelenen trafik olarak eler.
HSR ile PRP ikinci kopyayı arıza olmadan önce gönderir. HSR’de kopyalar aynı halkanın iki yönünde ilerler; PRP’de iki ayrı LAN kullanılır.
Bu yüzden PRP yalnız bir protokol seçimi değil, altyapı kararıdır. İki ağ; daha fazla switch, kablo, port, enerji beslemesi ve bakım disiplini anlamına gelebilir. Karşılığında iki yolun hata alanlarını daha güçlü biçimde ayırma imkânı verir. Bu avantajın gerçekleşmesi, iki LAN’ın ortak bileşenler ve ortak nedenli arızalar açısından gerçekten nasıl kurulduğuna bağlıdır.
Dördünü yan yana koyalım
| Mekanizma | Tipik topoloji | Arıza karşısındaki davranış | En kolay zihinsel model |
|---|---|---|---|
| RSTP | Köprülenmiş halka veya örgü | Port rollerini değiştirir, aktif topolojiyi yeniden yakınsatır | Bekleyen yolu arızadan sonra açar |
| MRP | Yönetilen endüstriyel Ethernet halkası | Arızayı algılar, halkayı alternatif yol için yeniden düzenler | Halkayı arızadan sonra toparlar |
| HSR | Yaygın modelde iki portlu düğümlerden halka | Çerçeveyi iki yönde önceden taşır, ikinci kopyayı eler | Aynı halkanın iki yönünü birlikte kullanır |
| PRP | İki ayrı Ethernet LAN’ı | Çerçeveyi iki LAN’da önceden taşır, ikinci kopyayı eler | Aynı mesajı iki ayrı ağa verir |
Bu tablo ürün garantisi değildir. Desteklenen standart revizyonu, firmware, port rolleri, kapasite ve birlikte çalışabilirlik üretici belgeleriyle doğrulanmalıdır.
Trafo merkezi örneğinde neden fark ediyor?
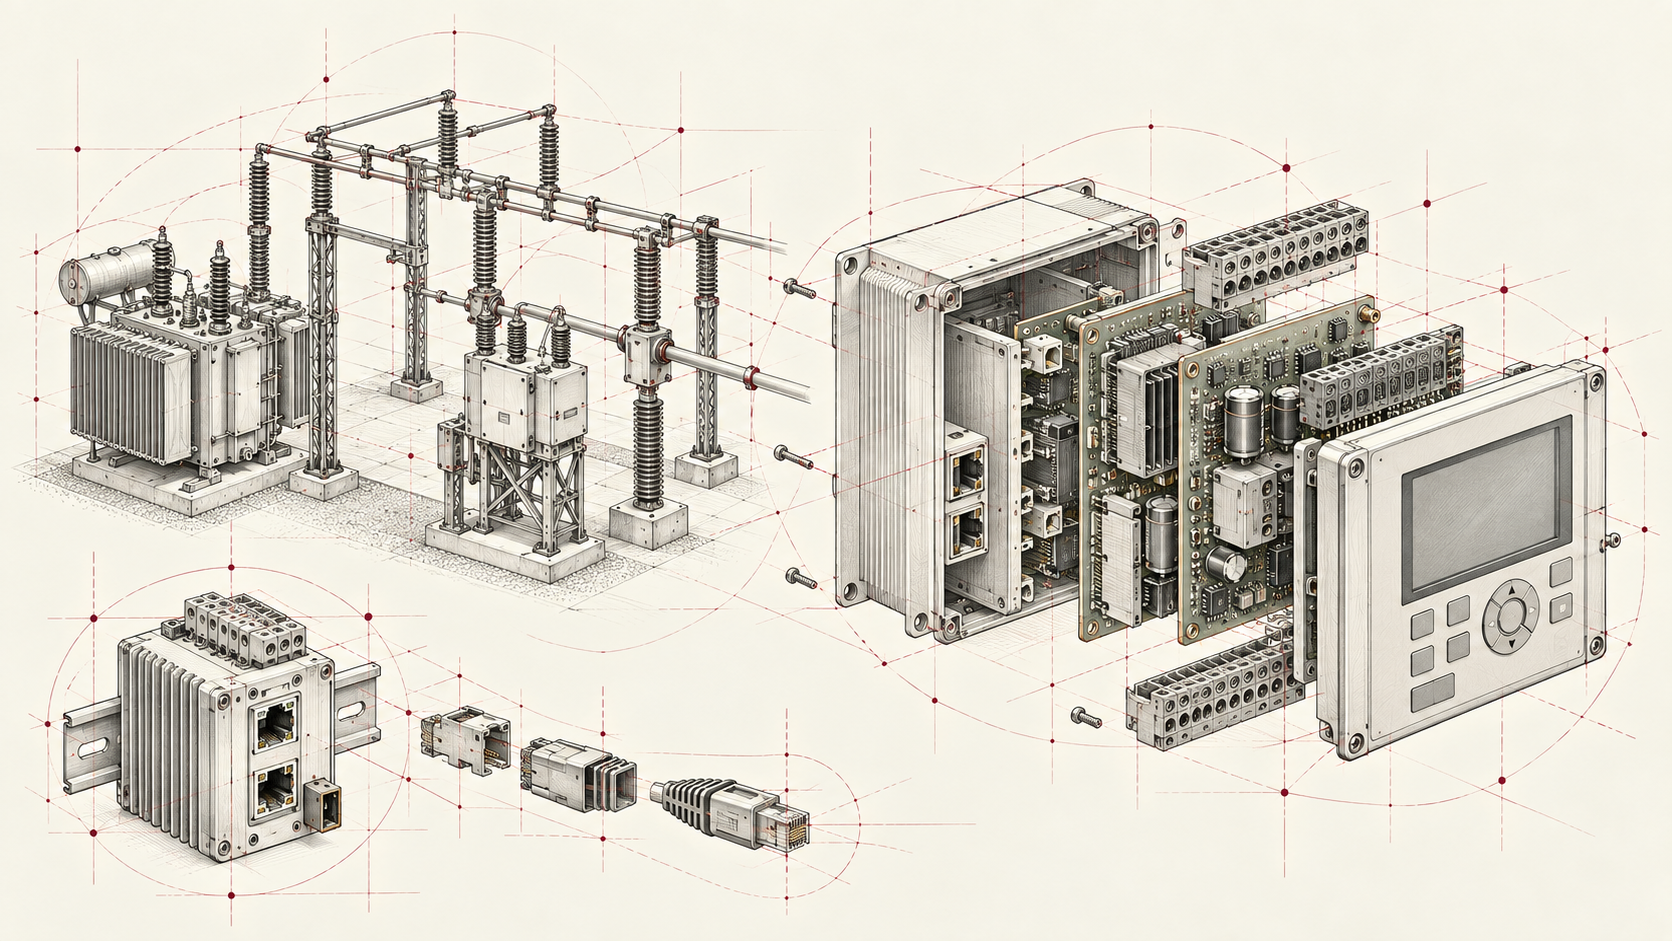
Bir koruma rölesi akım ve gerilim gibi büyüklükleri değerlendirir ve belirlenen koşullar oluştuğunda kesicinin açılmasına karar verebilir. Bu zincirin her zaman Ethernet’e bağlı olduğunu düşünmemeliyiz. Ölçüm ve açma devreleri tamamen kablolu olabilir. Başka bir tasarımda ölçümler Sampled Values, durum veya açma bilgileri GOOSE üzerinden taşınabilir.
IEC 61850 bağlamında basit bir zihinsel model şöyledir:
- GOOSE, açma, kilitleme veya durum değişikliği gibi olay ve durum bilgisini taşıyabilir.
- Sampled Values, akım ve gerilim gibi örneklenmiş proses değerlerinin Ethernet üzerinden iletilmesine yönelik eşlemeyi tanımlar.
- MMS tabanlı iletişim, gözetim, raporlama ve kontrol gibi farklı zaman beklentileri olan işlevleri taşıyabilir.
Buradan “trafo merkezindeki bütün Ethernet paketleri kesintisiz taşınmalı” sonucu çıkmaz. Önce hangi mesajın hangi fiziksel veya operasyonel işlevde kullanıldığına bakmak gerekir. Bir mühendislik erişiminin kısa süreli kesilmesi ile koruma kararında kullanılan iletişimin kesilmesi aynı risk değildir.
Asıl tasarım sorusu şudur: Bu işlev, ağın toparlanmasını bekleyebilir mi? Cevap evetse RSTP veya MRP gibi toparlanma tabanlı bir yöntem yeterli olabilir. Cevap hayırsa HSR veya PRP gibi ikinci kopyayı önceden taşıyan bir yaklaşım değerlendirilir.
SAN, DAN ve RedBox konusu nereden çıktı?
Kavramsal arayüz gösterimi; HSR halkası ile iki PRP LAN’ı ayrı modellerdir.
HSR ve PRP konuşulmaya başladığında birkaç yeni kısaltma daha gelir:
- DANH, HSR işlevini uygulayan çift bağlantılı düğümdür.
- DANP, PRP’nin iki LAN’ına katılan çift bağlantılı düğümdür.
- SAN, yedeklilik protokolünü doğal olarak uygulamayan tek bağlantılı düğümdür.
- RedBox, SAN ile HSR veya PRP alanı arasında gerekli yedeklilik uyarlamasını yapar.
- VDAN, RedBox arkasındaki SAN’ın yedekli ağ açısından sanal bir çift bağlantılı düğüm gibi temsil edilmesini anlatır.
Bir SAN, PRP ağlarından yalnız birine yedeksiz biçimde bağlanabilir. Aynı cihazın iki PRP LAN’ına yedekli katılması isteniyorsa RedBox gerekir. HSR halkasında ise HSR işlevi olmayan bir SAN doğrudan transit halka düğümü yapılamaz.
“Seamless” demek arızayı unutmak demek değildir
Erişilebilirlik ve yedeklilik sağlığı ayrı izlenir.
HSR ve PRP tek yol arızasını uygulamadan gizleyebilir. Bu güzel haberin bir de operasyon tarafı vardır: Uygulama çalışmaya devam ettiği için ilk yolun kaybı fark edilmezse sistem artık yedeksiz çalışıyor olabilir.
Bu nedenle uygulama erişilebilirliği ile yedeklilik sağlığını ayrı izlemek gerekir. Tasarım ve kabul testinde şu sorular işe yarar:
- Hangi işlev bu ağa bağlı ve ne kadar kesintiyi tolere edebilir?
- Tek yol arızası ne kadar sürede ve nerede görünür hâle geliyor?
- Bakım sırasında bir yol kapalıyken oluşan ikinci hata sınandı mı?
- Ortak enerji, kablo güzergâhı veya cihaz iki yolu birden etkileyebilir mi?
- Çoğaltılan trafik ve multicast yükü kapasite hesabına katıldı mı?
- İzleme sensörü iki PRP LAN’ını veya HSR halkanın gerekli kesimlerini gerçekten görüyor mu?
Paket yakalama tarafında da dikkat gerekir. Aynı çerçevenin iki kopyasını görmek otomatik olarak döngü veya saldırı kanıtı değildir. Tersine, sensör yalnız bir LAN’ı görüyorsa ikinci yolun sağlığı hakkında hüküm veremez. Yakalama konumu ve yinelenen trafik eleme davranışı analiz sonucuyla birlikte kaydedilmelidir.
Yedeklilik, siber güvenlik sağlamaz
RSTP ve MRP topolojiyi yönetir; HSR ve PRP çerçeveleri çoğaltır. Bu mekanizmalar tek başına gönderenin kimliğini doğrulamaz, mesaj bütünlüğünü sağlamaz veya içeriği şifrelemez.
IEC 61850 tabanlı haberleşmenin güvenliği ayrıca ele alınmalıdır. IEC 62351-6, IEC 61850’den türeyen protokollerin güvenli çalışmasına yönelik mesaj, prosedür ve algoritmaları tanımlar. Kullanılan ürünün hangi güvenlik profilini ve çalışma modunu gerçekten desteklediği ayrıca doğrulanmalıdır.
Sonuç
Trafo merkezi haberleşmesi bu farkı görünür kılan güçlü bir örnektir; fakat karar yöntemi daha geneldir. Önce taşınan bilginin işlevini ve kabul edilebilir kesintiyi belirleriz. Sonra topoloji, cihaz desteği, hata alanları, izleme ve maliyet üzerinden doğru yedeklilik yaklaşımını seçeriz.
Kanıt sınırı
RSTP, MRP, HSR, PRP ve IEC 61850 eşlemelerine ilişkin temel tanımlar resmî IEEE/IEC yayın kayıtları ve üretici uygulama kılavuzuyla doğrulandı. Yakalama konumu ile yinelenen trafik elemenin görünürlüğe etkisine ilişkin operasyon önerileri bu tanımlardan yapılan çıkarımdır.
Belirli bir saha, ürün veya firmware üzerinde toparlanma süresi ve koruma etkisi ölçülmedi; bunlar açık doğrulama alanlarıdır. Yazı bu nedenle bir ürün uygunluk beyanı veya hazır tasarım reçetesi değildir.
Kaynaklar
- IEEE 802.1Q-2022 — Bridges and Bridged Networks
- IEEE 802.1 Working Group — Rapid Reconfiguration of Spanning Tree
- IEC 62439-2:2021 — Media Redundancy Protocol (MRP)
- IEC 62439-3:2021 — Parallel Redundancy Protocol (PRP) and High-availability Seamless Redundancy (HSR)
- IEC 61850-5:2013+AMD1:2022 — Communication requirements for functions and device models
- IEC 61850-8-1:2011 — Mappings to MMS and ISO/IEC 8802-3
- IEC 61850-9-2:2011 — Sampled values over ISO/IEC 8802-3
- IEC 62351-6:2020 — Security for IEC 61850
- Siemens — Reyrolle 7SR5 Communication Protocol Manual, Edition 08/2024