16 Temmuz 2025 sabahı, Ukrayna'da bir tahıl lojistik firmasının bir bilgisayarında zamanlanmış bir görev çalıştı. İki ay sonra, 17 Eylül'de aynı firmanın verileri siliniyordu. Arada olanları ESET araştırmacıları 22 Ekim 2026'da yayımladı. Hikâyenin iki tarafı var: yeni bir arka kapı ve iki farklı grubun aynı kurban üzerinde iş bölümü. ESET Research, MythicRatatoskr, 22 Ekim 2026
Arka kapı (backdoor), saldırganın kurban bilgisayara daha sonra istediği zaman dönmesini sağlayan gizli yazılımdır. Komuta-kontrol sunucusu (C&C), arka kapının emir aldığı ve çaldığı veriyi gönderdiği uzak sunucudur. İlk erişim grubu, kurbana girmeyi başaran ve bu erişimi başka bir gruba devreden ekiptir. Örgü ağ (mesh network), merkezi bir sunucu olmadan cihazların birbirine doğrudan bağlandığı ağdır. Veri silici (wiper), dosyaları fidye istemeden kalıcı olarak yok eden saldırı aracıdır.
Olay nasıl gelişti?
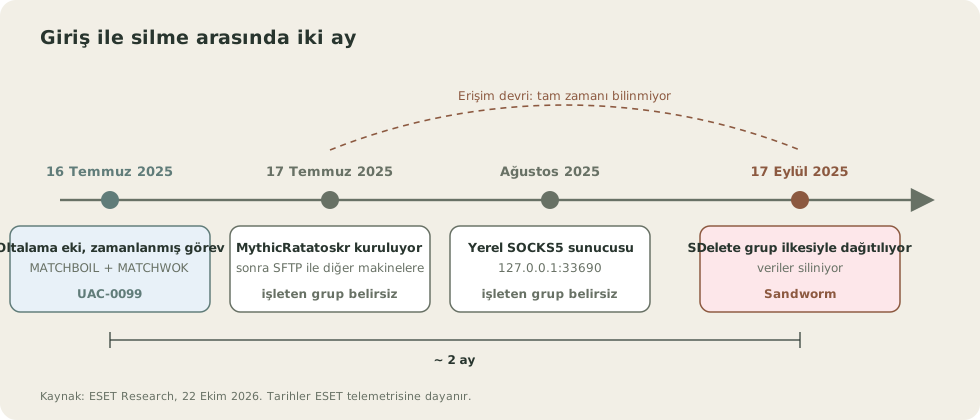
ESET'in telemetrisine göre giriş, kötü amaçlı ek içeren bir hedefli oltalama e-postasıyla oldu. Önce MATCHBOIL adlı indirici, ardından MATCHWOK adlı arka kapı kuruldu. Bu iki araç daha önce CERT-UA tarafından belgelenmişti ve UAC-0099 grubuna ait. Ertesi gün, 17 Temmuz'da makineye yeni bir program geldi: ESET'in MythicRatatoskr adını verdiği, daha önce hiç görülmemiş bir arka kapı. Sonraki günlerde aynı arka kapı kurum içindeki başka makinelere de bir SFTP sunucusu üzerinden dağıtıldı. ESET Research
Yaklaşık iki ay sonra, 17 Eylül 2025'te ESET veri silme etkinliği tespit etti. Silme, SDelete aracının Active Directory grup ilkesi üzerinden dağıtılmasıyla yapıldı. ESET bunu Sandworm'un defalarca gözlenmiş taktiği olarak tanıyor ve iki sonuca varıyor: ilk aşamayı yüksek güvenle UAC-0099'a, silme aşamasını yine yüksek güvenle Sandworm'a atfediyor. Arada bir noktada erişimin devredildiğini değerlendiriyor; ancak MythicRatatoskr'ı asıl hangi grubun işlettiğini belirleyemediğini açıkça yazıyor. ESET Research
| Tarih | Olay | ESET'in atfı |
|---|---|---|
| 16 Temmuz 2025 | Oltalama e-postası, zamanlanmış görev, MATCHBOIL ve MATCHWOK | UAC-0099 |
| 17 Temmuz 2025 | MythicRatatoskr kuruluyor; sonra diğer makinelere yayılıyor | UAC-0099 ya da Sandworm (belirsiz) |
| Ağustos 2025 | Yerel SOCKS5 sunucusu kuruluyor | UAC-0099 ya da Sandworm (belirsiz) |
| 17 Eylül 2025 | SDelete grup ilkesiyle dağıtılıyor, veriler siliniyor | Sandworm |
Ayrıntıları büyüt
İki grup, bir kurban
UAC-0099, Ukrayna'daki kamu kurumlarını, finans kuruluşlarını ve medyayı hedef alan bir casusluk grubu; ESET hedef seçimine bakarak orta güvenle Rusya çıkarlarıyla uyumlu olduğunu değerlendiriyor. Sandworm ise 2015 ve 2016'daki Ukrayna elektrik kesintileri, 2017'deki NotPetya ve Industroyer ailesiyle tanınan, yıkıcı saldırılarıyla bilinen grup; yaygın olarak GRU'nun 74455 numaralı birimine bağlanıyor. ESET Research
ESET'e göre bu devir teslim tek örnek değil. 2025'in başlarında aynı ekip, Rusya'yla ilişkilendirilen Gamaredon ile Turla arasında benzer bir iş birliğini belgelemişti. Yani bir grup kapıyı açıyor, diğeri içeri girip asıl işi yapıyor. Savunma tarafı için bunun anlamı şu: ilk aşamada gördüğümüz araçlara bakıp "bu bir casusluk olayı" demek, iki ay sonra gelecek yıkımı öngörmeye yetmeyebilir. ESET Research
Yggdrasil: hedefi örten örgü ağ
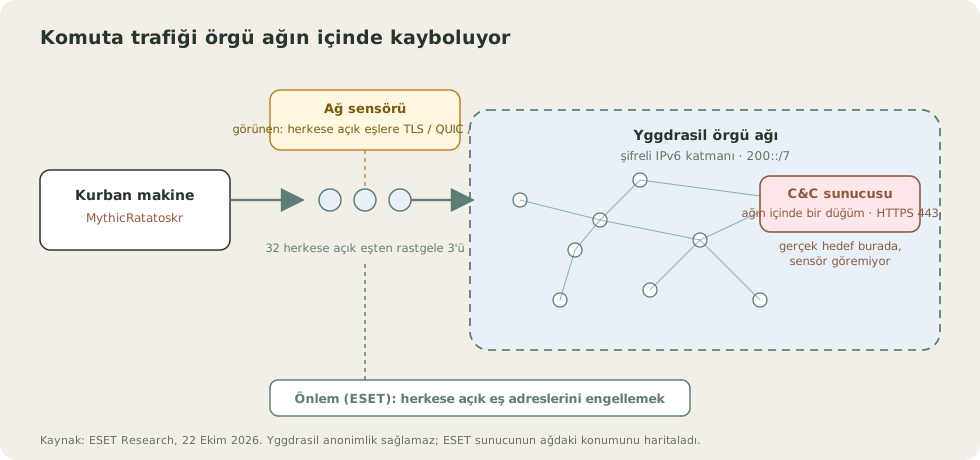
MythicRatatoskr'ı farklı kılan şey yetenekleri değil. Komut çalıştırma, dosya alıp gönderme, ekran görüntüsü, vekil sunucu: bunlar sıradan arka kapı işlevleri. Farklı olan, komuta sunucusuna nasıl ulaştığı. Arka kapı, Yggdrasil adlı deneysel bir örgü ağa katılıyor ve C&C sunucusu da bu ağın içinde. ESET Research
Yggdrasil, internetin üstünde şifreli bir IPv6 katmanı kuran, merkezi sunucusu olmayan bir ağ. Her düğüm kendi anahtar çiftini üretiyor, IPv6 adresi de bu anahtardan türetiliyor; adresler IETF'in 2004'te kullanımdan kaldırdığı 200::/7 aralığında. Düğümler arası trafik uçtan uca korunuyor. Ağ anonimlik vaat etmiyor; ESET de bunu kullanarak C&C sunucusunun ağdaki konumunu haritaladı. Ama bir ağ güvenlik aracı için sonuç şu: kurban makineden çıkan bağlantı, bilinen bir kötü amaçlı IP'ye değil, Yggdrasil'in herkese açık eş düğümlerinden birine gidiyor. Asıl hedef bu şifreli katmanın içinde kalıyor. ESET Research
Arka kapı Go diliyle yazılmış ve yggstack projesine dayanıyor; bu sayede sistemde tünel arayüzü açmaya gerek duymuyor, dolayısıyla yüksek yetki istemiyor. İçinde 32 herkese açık eş düğümün listesi gömülü; her çalışmada bunlardan rastgele üçünü seçip ağa katılıyor. Bazı örneklerde on dakikalık bir başlangıç gecikmesi var; ESET bunu tespitten kaçınma amacıyla yorumluyor. Kalıcılık için ieupdate adlı bir Windows servisi kullanılıyor. Ayarlar diskte AES ile şifreli bir dosyada tutuluyor; dosya adlarının noktayla başlaması ve bazı yollarda ileri eğik çizgi kullanılması, ESET'e göre bir Linux sürümünün de var olabileceğine işaret ediyor. ESET Research
Ayrıntıları büyüt
ESET'in önerdiği önlem, yöntemin kendisinden geliyor: C&C sunucusu bulunamasa da, Yggdrasil'in kurumda onaylı kullanım yoksa herkese açık eş düğümlerinin adreslerini engellemek uygulanabilir bir tedbir. Yazının sonunda bu adreslerin tam listesi var. ESET, bu olayın bir devlet bağlantılı grubun Yggdrasil'i bu şekilde kötüye kullandığı belgelenmiş ilk vaka olduğunu söylüyor ve deneysel eşler arası ağların saldırgan altyapısında daha sık görülebileceği uyarısında bulunuyor. ESET Research
Bu neden bir OT yazısı?
Kurban bir tahıl lojistik firması. ESET'in raporunda PLC, SCADA ya da fiziksel bir sürece müdahale geçmiyor; silinen şey veri. Saldırının OT bileşenlerini etkileyip etkilemediği bu yazıda da doğrulanamadı. Yine de olayı kritik altyapı tarafından okumak için üç neden var.
Birincisi hedef. Tahıl lojistiği gıda tedarik zincirinin parçası; depolama, sevkiyat ve belgelendirme sistemleri durduğunda ürün fiziksel olarak yerinden kıpırdamıyor. Üretim durması için kontrol sistemine dokunmak gerekmediğini daha önce fidye yazılımı örneklerinde görmüştük; bu olayda da benzer bir bağımlılık riski var; ESET lojistik kesintisinin kapsamını doğrulamıyor.
İkincisi aktör. Sandworm, endüstriyel protokollerle konuşabilen Industroyer'ı geliştirmiş grup. Bu olayda kullandığı yöntem sıradan bir sistem aracı ve grup ilkesi olsa da, aynı erişimin başka bir hedefte başka bir amaçla kullanılabileceğini unutmamak gerekiyor. ESET Research
Üçüncüsü görünürlük. Yalnız kötü IP listelerine dayanan bir izleme yaklaşımı bu olayda yetersiz kalabilir. Komuta trafiği bir örgü ağın herkese açık eşlerine gidiyorsa, sınır sensörü IPv4 veya IPv6 üzerinden bir genel eşe giden taşıyıcı bağlantısını görür. 200::/7 adresli iç hedefi doğrudan görmesi gerekmez. Uç nokta süreçleri ve bağlantı metaverisi bu nedenle birlikte incelenmeli. Hem IT hem OT tarafında sormamız gereken soru değişiyor: yalnız "nereye bağlanıyor" değil, "bu makinenin oraya bağlanması için bir neden var mı".
Sahada neye bakarız?
| Gözlem | Neden önemli |
|---|---|
Uç noktada iç 200::/7 trafiği veya sınırda bilinen Yggdrasil eşlerine bağlantı | Kurumsal bir ağda bu aralığın meşru kullanımı nadirdir |
ieupdate adlı servis; updater.exe, krbtman.exe, windowsdefendersvc.exe gibi dosyalar sistem dizinlerinde | ESET'in gözlediği kurulum yolları ve servis adı |
.updatecache ya da .crond adlı dosyalar Windows'ta | Noktayla başlayan dosya adları Windows için alışılmadık; nokta öneki onları Windows’ta kendiliğinden gizlemez |
| 127.0.0.1:33690'da dinleyen SOCKS5 sunucusu | Olayda kullanılan yerel vekil sunucu |
| SDelete'in grup ilkesiyle dağıtılması | Sandworm'un veri silme yöntemi |
Bu tablo ESET'in yayımladığı göstergelere dayanıyor; tam liste ve örnek karmaları ESET'in GitHub deposunda. Tek bir gösterge tek başına kanıt değil; krbtman.exe adının hem arka kapı hem de SOCKS5 sunucusu için kullanılması bunun iyi bir örneği. ESET Research
İlk erişimle veri silme arasında yaklaşık iki ay var. O iki ayda kurumun ağında bir arka kapı, bir vekil sunucu ve şifreli bir örgü ağa giden trafik vardı. Sorumuz şu:
Ağımızdan çıkan ve nereye gittiğini tam olarak adlandıramadığımız şifreli bir bağlantıyı bugün fark eder miydik?