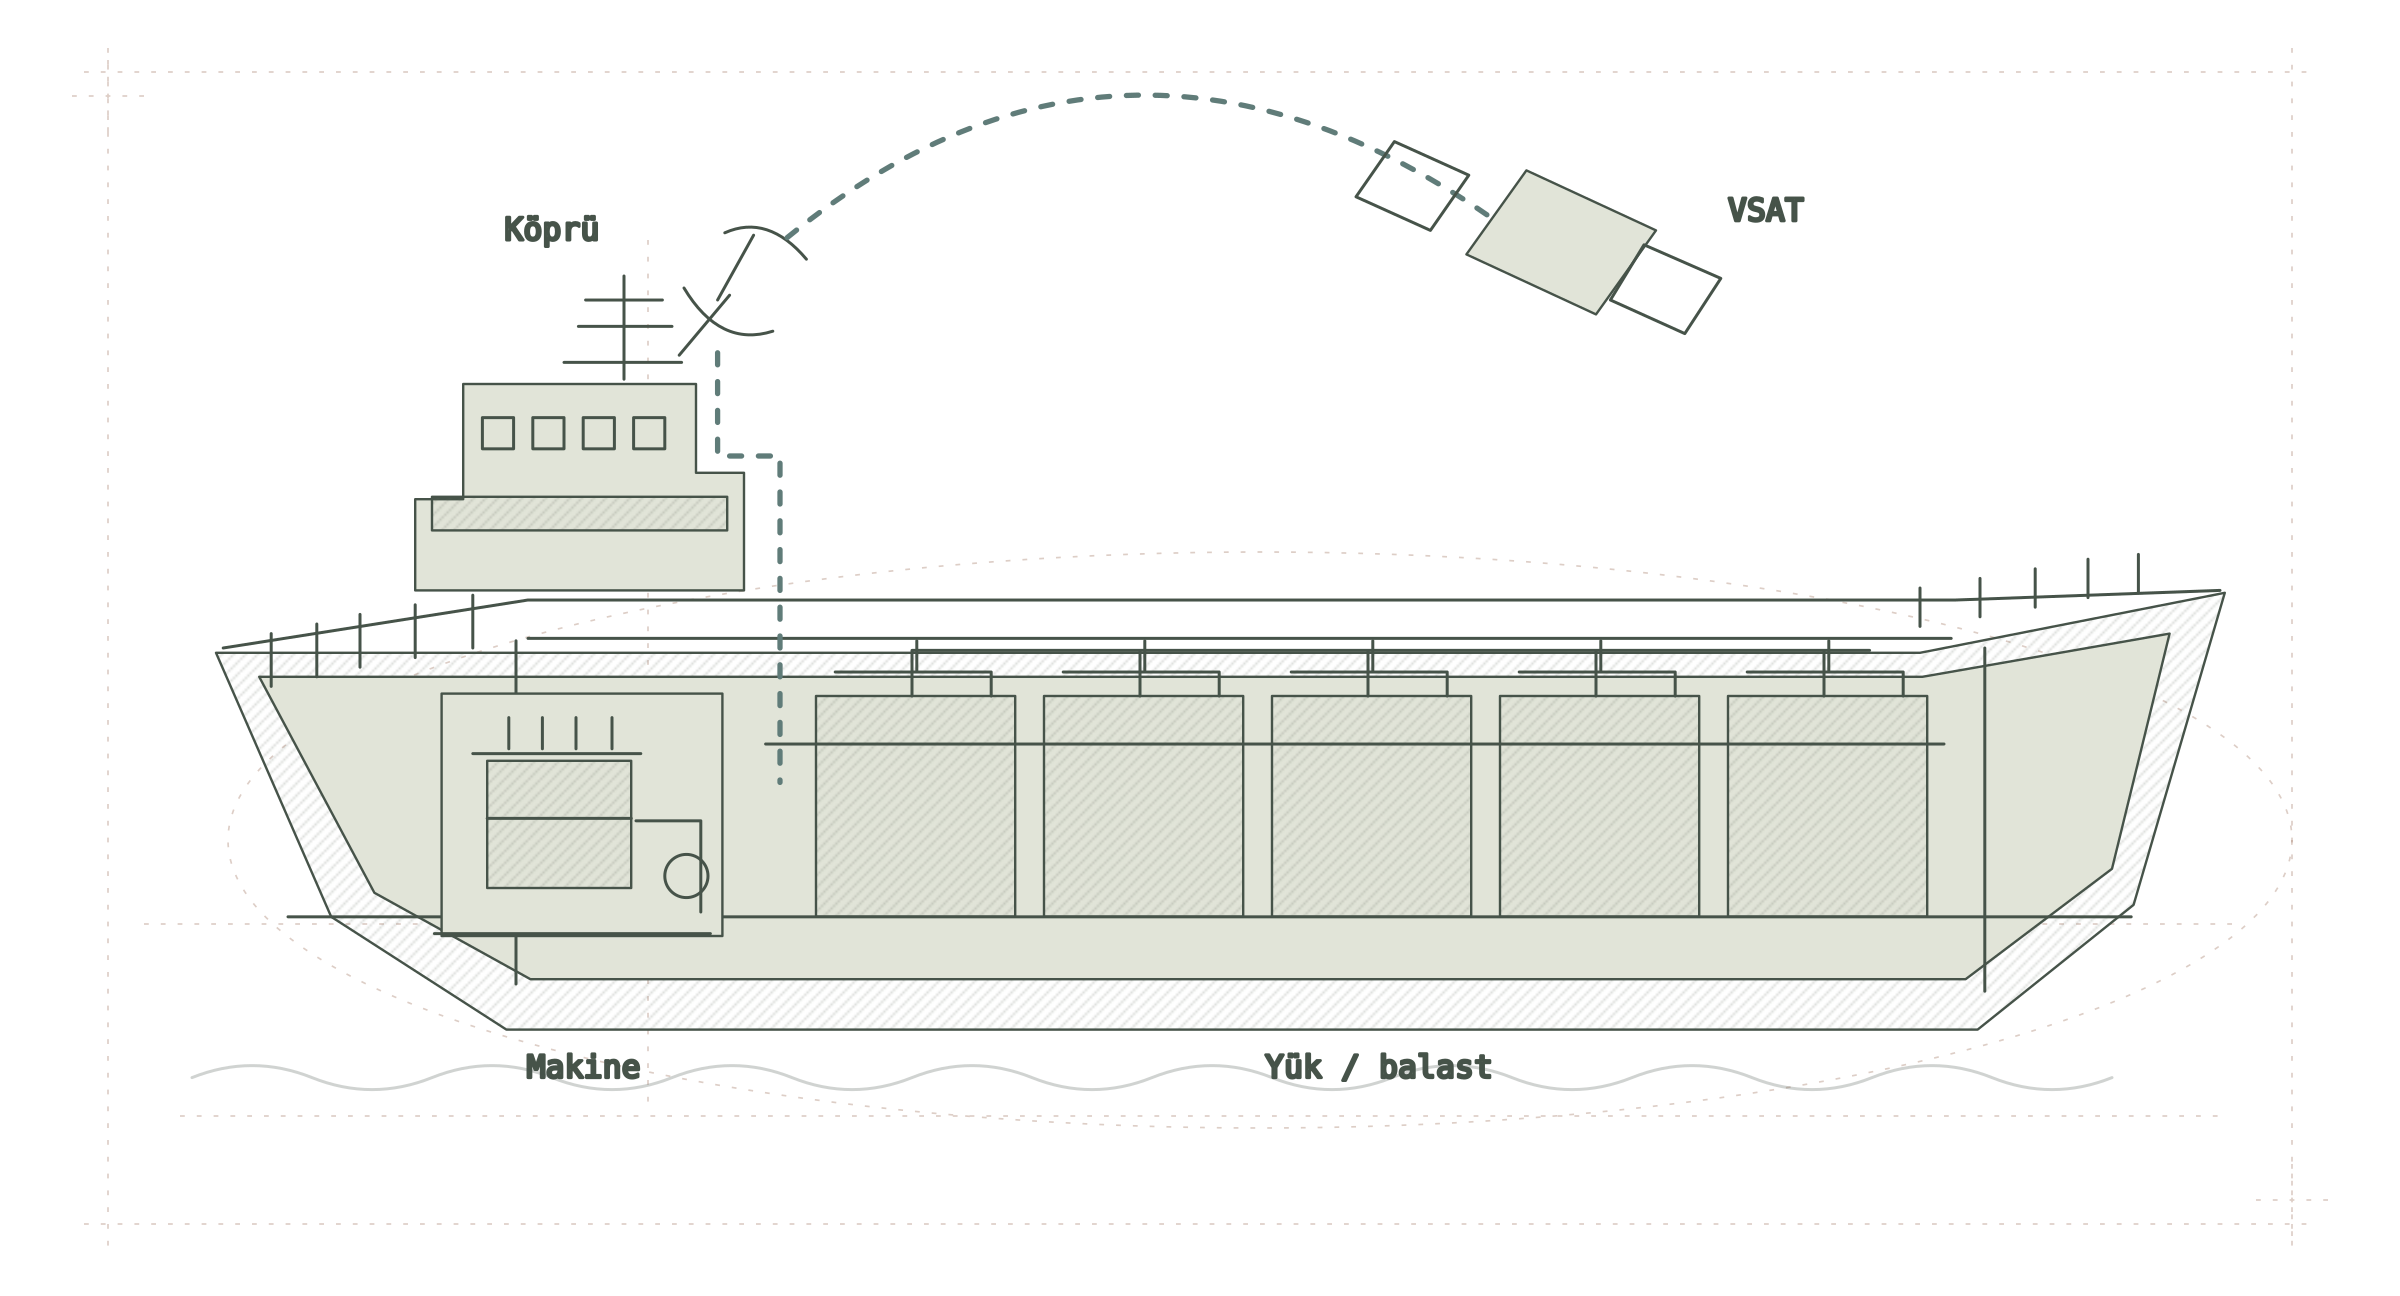
Galveston’a seyreden bir ham petrol tankeri. 21 Ağustos 2026'da gemiye ABD Sahil Güvenliği'nden bir ekip çıkıyor: kolluk personeli, bir gemi sörveyörü ve siber koruma ekibi. Yanlarında FBI'ın siber müdahale ekibi var. Kamuya açık açıklama incelemenin ne kadar sürdüğünü belirtmiyor.
Ekip geminin bilgi sistemleriyle birlikte operasyonel teknoloji sistemlerini de inceledi. Yani bir tankere, karadaki bir rafineriye bakar gibi baktılar. CBS News, Eylül 2026
Gemideki kontrol sistemlerini, denizde bakım ve erişimin getirdiği zorlukları ve olay hakkında doğrulanabilen bilgileri inceleyelim.
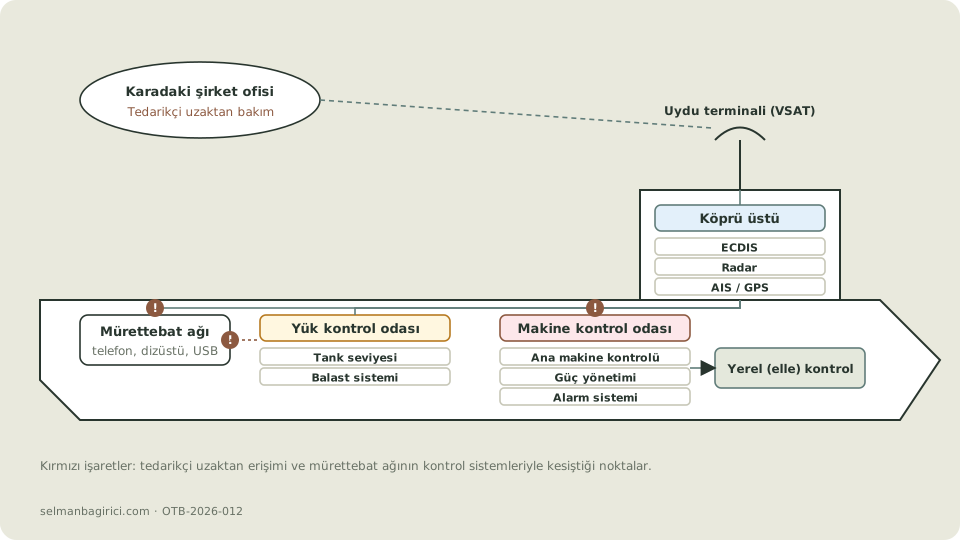
Modern bir ticari gemide köprü üstü, makine dairesi ve yük sistemleri bilgisayarlarla yönetilir. Köprüde elektronik harita (ECDIS), radar, otomatik tanımlama sistemi (AIS) ve seyir cihazları vardır. Makine dairesinde ana makineyi, jeneratörleri ve yardımcı sistemleri kontrol eden makine kontrol ve alarm sistemi bulunur. Tankerde yük tanklarının seviyesi ve balast suyu ayrı bir kontrol sisteminden yönetilir. Bu sistemlerin içinde karadaki fabrikalarla aynı türden PLC'ler ve kontrolörler çalışır. Gemiyi karaya bağlayan hat ise uydu haberleşmesidir (VSAT); hem şirket ofisine hem de mürettebatın internetine aynı anten hizmet eder.
Gemide OT nedir?
Küçük bir yelkenlide bile bu mantığı görürüz: otopilot dümeni tutar, motor kendi elektronik kontrolüne sahiptir, cihazlar NMEA adlı bir ağ üzerinden birbirine konum ve rüzgâr verisi gönderir. Büyük bir gemide aynı fikir yüzlerce kat büyür ve her sistemi ayrı bir tedarikçi kurar.
Ayrıntıları büyüt
Şemadaki sistemler birbirinden bağımsız görünür; uygulamada birbirine bağlıdır. Makine dairesindeki alarm sistemi köprüye veri gönderir. Tedarikçi, arıza olduğunda uydu üzerinden kendi sistemine uzaktan bağlanmak ister. Mürettebat, limanda indirdiği bir dosyayı USB ile makine dairesindeki bilgisayara takar. Her bir kesişme noktası, karadaki bir fabrikada "IT ile OT'nin birleştiği yer" dediğimiz şeydir.
Uluslararası Denizcilik Örgütü (IMO) bunu 2017'de resmî hale getirdi. MSC.428(98) kararı, siber risklerin geminin emniyet yönetim sistemine dahil edilmesini istiyor; şirketlerin bunu 1 Ocak 2021'den sonraki ilk yıllık uygunluk belgesi denetimine kadar yapması gerekiyordu. IMO'nun siber risk yönetimi rehberinin güncel sürümü MSC-FAL.1/Circ.3/Rev.4. IMO, Maritime cyber risk
Neden karadaki tesisten daha zor?
Bir rafineride güvenlik ekibi yerindedir; ağ kablosu çekilebilir, cihaz değiştirilebilir, uzman çağrılabilir. Gemide bunların hiçbiri kolay değil.
- Gemi hareket halinde. Olay anında en yakın uzman binlerce mil uzakta. Tanker olayında ekip, Teksas’a seyreden gemiye çıktı; haber bunun ancak kıyıya varınca mümkün olduğunu göstermiyor.
- Tek bir bağlantı var. Uydu hattı hem şirket e-postasını, hem tedarikçi uzaktan bakımını, hem mürettebatın telefonunu taşır. Yeni alçak yörünge uydularıyla bant genişliği artıyor; ama karadan sürekli güvenlik izlemesi çoğu gemide hâlâ yok.
- Mürettebat değişir. Gemideki elektrik zabiti kontrol sistemlerini bilir; ama siber güvenlik onun asıl işi değildir ve birkaç ay sonra başka gemiye geçer.
- Tedarikçi çok, sahip tek. Köprü sistemi bir firmadan, makine kontrolü başka bir firmadan, yük sistemi üçüncüsünden. Her biri kendi uzaktan erişim yolunu ister.
- Sistemler eskidir. Bir gemi yirmi beş yıl hizmet verir. Köprüdeki bilgisayarın işletim sistemi, karada çoktan desteği bitmiş bir sürüm olabilir.
Honeywell'in Eylül 2026'da yayımladığı ankete göre OT yöneticilerinin yüzde 73'ü son on iki ayda önemli bir OT olayı yaşadığını söylüyor; denizcilikte bu oran yüzde 87. Bu bir anket, ölçüm değil; katılımcıların kendi beyanı. Yine de denizciliğin sektörler arasında en üstte çıkması, yukarıdaki zorluklarla uyumlu. Honeywell, 2026 OT Cybersecurity Benchmark Report
Makine dairesindeki bir okuma
Gemideki kontrol sistemleri de karadaki benzerleriyle aynı protokolleri kullanıyor. Modbus/TCP okuma isteğini ve yanıtını TShark ile çözümleyerek paket yapısına bakalım.
İzleme sistemi kontrolöre "100. register'dan iki değer ver" diyor, kontrolör de cevaplıyor:
Modbus/TCP  Query:    Unit: 1, Func: 3: Read Holding Registers
    Reference Number: 100
    Word Count: 2
Modbus/TCP  Response: Unit: 1, Func: 3: Read Holding Registers
    Byte Count: 4
    Register 100 (UINT16): 750
    Register 101 (UINT16): 320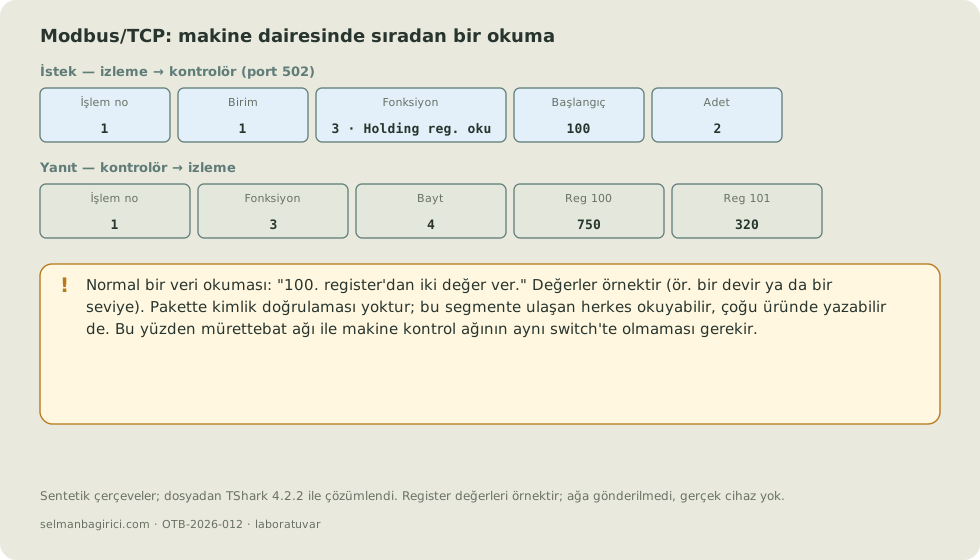
Ayrıntıları büyüt
Bu sıradan bir okuma; bir devir, bir sıcaklık ya da bir tank seviyesi olabilir. Ama dikkat edin: pakette kimlik doğrulaması yok. Modbus hizmetine ulaşabilen bir istemcinin okuma veya yazma imkânı, cihazın uygulamasına ve ağdaki erişim kontrollerine bağlıdır; klasik Modbus/TCP kendi başına kullanıcı kimliği doğrulamaz. Karada bu yüzden kontrol ağını ayırırız; gemide de aynısı geçerli. Mürettebat cihazları ile kontrolör arasında etkili bir ağ ayrımı yoksa bu erişim yetkisiz kullanıma açılabilir. Aynı fiziksel switch, doğru VLAN ve erişim kurallarıyla ayrılmış ağları da taşıyabilir. Bir sonraki bölümdeki "mürettebat ağı ile kontrol sistemleri aynı ağda mı?" sorusu tam olarak bunu soruyor.
Bu örnek scapy ile oluşturulup TShark 4.2.2 ile dosyadan çözümlendi.
Olay hakkında ne biliyoruz, ne bilmiyoruz?
Bu olayın haberleri karışık; bir kısmı resmî açıklama, bir kısmı isimsiz kaynak, bir kısmı da taraflı medya. Ayırmak gerekiyor.
| Bilgi | Kaynak | Durum |
|---|---|---|
| 21 Ağustos'ta gemiye Sahil Güvenlik ve FBI ekipleri çıktı; IT ve OT sistemleri incelendi. | Sahil Güvenlik açıklaması, CBS üzerinden | Doğrulanmış |
| Geminin ağının yabancı bir aktör tarafından ele geçirilmiş olabileceğine dair göstergeler vardı. | Sahil Güvenlik ve FBI ortak açıklaması | Doğrulanmış |
| "Operasyonel kesinti, gemi dengesizliği, mürettebat için fiziksel tehlike ya da çevresel etki raporu yok." | Sahil Güvenlik açıklaması | Doğrulanmış |
| Aynı ay Meksika Körfezi'nde ikinci bir gemiye çıkıldı; Eylül'e kadar dünya genelinde yaklaşık yirmi gemi için siber tehdit izleniyordu. | Bloomberg, isimsiz ABD yetkilileri | Tek kaynak, isimsiz |
| Saldırganlar geminin tahrik (propulsion) sistemine geçici erişim sağladı. | Bloomberg, 5 Ekim 2026, isimsiz yetkililer | Resmî olarak doğrulanmamış |
| Saldırganlar makine soğutmasını, hızını, yakıt ve yağlama sistemlerini değiştirdi; gemi otuz saat iletişimsiz kaldı. | İran devlet medyası, isimsiz mürettebat | Doğrulanmamış iddia |
| Erişimin nasıl elde edildiği, ne kadar sürdüğü ve kimin yaptığı. | Yetkililer belirlemedi | Açık |
CBS News · Insurance Journal / Bloomberg, 5 Ekim 2026
Buradaki en önemli satır "operasyonel kesinti raporu yok" ile "tahrik sistemine erişim" satırlarının yan yana durması. İkisi birden doğru olabilir: bir sisteme ulaşmak ile o sistemi bozmak aynı şey değildir. Karadaki PLC yazılarında da aynı ayrımı yapıyoruz. Cihaza erişim bir şeydir; cihazda işlem yetkisi başka bir şeydir; prosesi gerçekten etkilemek üçüncü bir şeydir. Bir gemide bu merdivenin son basamağı, makine dairesinde yerel kontrole geçebilen bir mühendisle kesilir; ama ancak müdahale fark edilirse. Alarm ve izleme ekranı da kurcalanmışsa mürettebat ne zaman geçeceğini bilemez. Gemilerin "elle kontrol" yeteneğini korumasının nedeni budur; bu yeteneğin işe yaraması ise izleme sisteminin güvenilir kalmasına bağlıdır.
Resmî makamlar saldırının kim tarafından yapıldığını açıklamadı. Olay kamuoyuna önce İran medyası üzerinden yansıdı; CBS'in aktarımı da bu sırayı doğruluyor. Bu durumda "İran yaptı" demek, bir iddiayı delil yerine koymak olur.
Yeni gemiler için kural değişti
2024'ten itibaren yeni inşa gemiler için işler biraz değişti. Klas kuruluşlarının birliği IACS, iki birleşik gereksinim yayımladı: UR E26 geminin bütününün siber dayanıklılığını, UR E27 gemideki sistem ve ekipmanların dayanıklılığını kapsıyor. Bu kurallar 1 Temmuz 2024 ve sonrasında inşa sözleşmesi yapılan yeni gemilere uygulanıyor. IACS, UR E26 ve E27 basın açıklaması
E26'nın istediği belgeler karadaki OT projelerinden tanıdık: sistem entegratörü bir bölge ve kanal şeması, gemi varlık envanteri ve siber güvenlik tasarım açıklaması sunuyor; armatör ise işletme programını. Yani bir geminin ağını "bölgelere" ayırıp aralarındaki geçişleri tanımlamak artık tasarım aşamasının parçası.
Ancak IACS kuralları yeni gemiler için. Dünya filosunun büyük kısmı 2024'ten önce inşa edildi; bu gemilerde IACS gereksinimleri tavsiye niteliğinde kalırken IMO’nun emniyet yönetimi çerçevesindeki siber risk yaklaşımı, ISM kapsamındaki mevcut gemiler için de geçerli. Teksas'taki tankerin hangi gruba girdiğini bilmiyoruz; ama olay, kuralın kapsamadığı filonun ne kadar büyük olduğunu hatırlatıyor.
Gemide neye bakarız?
Bir gemiye çıktığımızda, karadaki tesiste sorduğumuz sorular geçerli; ama birkaç gemiye özgü ekleme var.
| Soru | Neden önemli? |
|---|---|
| Hangi tedarikçi, hangi sisteme, uydu üzerinden ne zaman bağlanabiliyor? | Uzaktan bakım erişimi, geminin en geniş kapısıdır; genelde kimse listesini tutmaz. |
| Mürettebat ağı ile kontrol sistemleri aynı ağda mı? | Telefon ve dizüstü bilgisayarlardan kontrol hizmetlerine erişilebiliyorsa ayrım yetersizdir; fiziksel switch ortaklığı tek başına bunu kanıtlamaz. |
| Köprü ve makine bilgisayarlarına USB takılıyor mu, kim kontrol ediyor? | Haritaların ve güncellemelerin USB ile gelmesi gemide normaldir; politika olmazsa açık kapıdır. |
| Makine dairesinde yerel kontrole geçiş kaç dakikada yapılabiliyor, kim biliyor? | Dijital sistem güvenilmez hale geldiğinde gemiyi yüzdüren şey bu yetenektir. |
| Sistemlerin yedeği ve kurulum ortamı gemide var mı? | Karadan destek günler sürebilir; gemi kendi kendine ayağa kalkabilmeli. |
Bu tablo IMO rehberinin ve IACS gereksinimlerinin pratik karşılığı; olayın kendisinden çıkarılmadı. Olayın kendisi hakkında bildiğimiz az şey, bu listeyi değiştirmiyor; önemini artırıyor.
Sorumuz
Bir tankere bakarken "bu gemi siber saldırıya uğradı mı" sorusu bizi bir yere götürmez; çünkü cevabı resmî makamlar bile henüz tam vermiyor. Daha iyi soru şu:
Bu geminin makine dairesine uydu üzerinden kim bağlanabiliyor ve bağlantı kesildiğinde gemi elle yönetilebiliyor mu?